SonicWall: جدران الحماية من الجيل السادس لن تتلقى تحديثات أمنية حتى للثغرات الحرجة
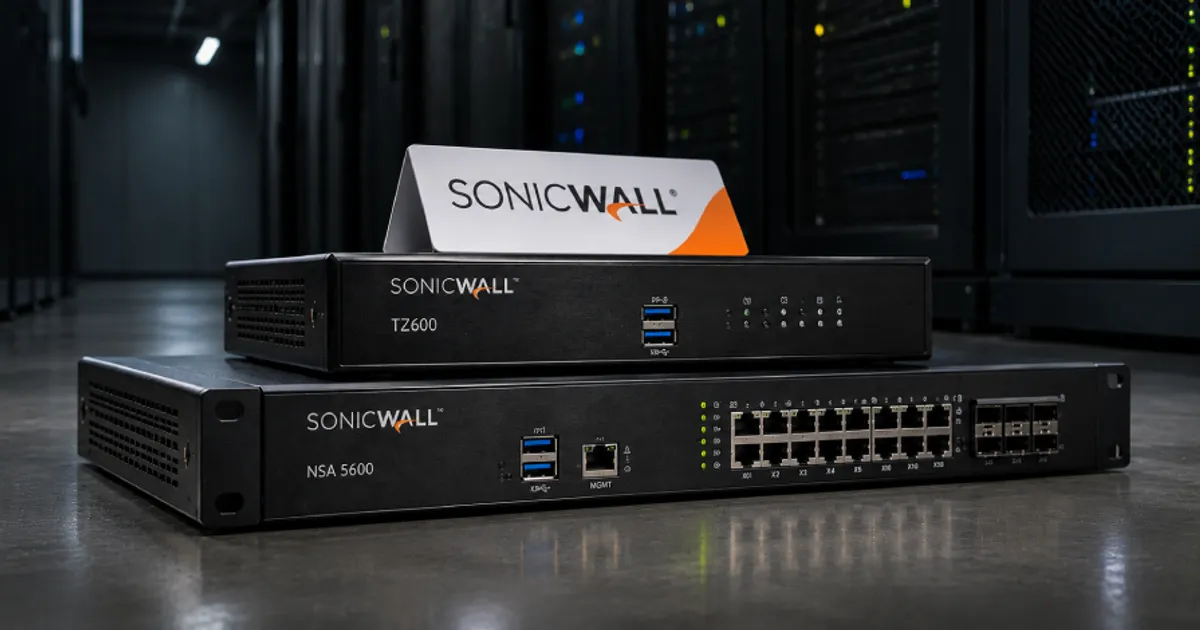
دعت SonicWall عملاءها إلى إخراج جدران الحماية Gen 6 العاملة بنظام SonicOS 6.x من الخدمة واستبدالها، محذّرة من أنها ستكون هدفاً للهجمات المؤتمتة والمدعومة بالذكاء الاصطناعي، ولن تحصل على أي إصلاحات أمنية.
⚡ لماذا يهمك؟
الأجهزة الطرفية غير المدعومة من أكثر نقاط الدخول استهدافاً، وبقاء جدار حماية بلا تحديثات على حافة الشبكة يعني أن أي ثغرة جديدة فيه ستبقى مفتوحة بشكل دائم.
أصدرت SonicWall تحذيراً لعملائها الذين ما زالوا يشغّلون جدران الحماية من الجيل السادس (Gen 6) العاملة بنظام SonicOS 6.x، مؤكدة أن هذه الأجهزة لم تعد تتلقى تحديثات أمنية، حتى في حال اكتشاف ثغرات حرجة.
وأوضحت الشركة أنها تتوقع استهداف الأجهزة المكشوفة على الإنترنت بشكل نشط، وأن المهاجمين باتوا يعتمدون على الأتمتة والذكاء الاصطناعي لاكتشاف الأجهزة الطرفية غير المدعومة واستغلالها بسرعة أكبر.
الطرازات المتأثرة
تشمل القائمة طرازات TZ (مثل TZ300 وTZ350 وTZ400 وTZ500 وTZ600 ونسخها اللاسلكية)، وSOHO وSOHO 250، وسلسلتي NSA وNSa (مثل NSA 2600 حتى 6600 وNSa 2650 حتى 9650)، إضافة إلى النسخ الافتراضية NSv 10 حتى NSv 1600، وأجهزة SuperMassive 9200 حتى 9800، وNSsp 12400 و12800.
السياق
تشير تقارير حديثة إلى تقلّص الفترة بين الإفصاح عن الثغرة واستغلالها؛ إذ قدّر تقرير M-Trends من Google Mandiant الصادر في مارس 2026 أن متوسط زمن الاستغلال أصبح سالباً (نحو 7 أيام قبل توفر الإصلاح). كما تُعد أجهزة VPN وجدران الحماية من أكثر الأهداف ظهوراً في قائمة CISA KEV.
التوصيات
- يُوصى بحصر جميع أجهزة Gen 6 في البيئة وإخراجها من الخدمة، مع إعطاء الأولوية للأجهزة المكشوفة على الإنترنت أو التي توفر الوصول عن بُعد.
- يُوصى بالانتقال إلى جدار حماية Gen 8 بنظام SonicOS 8 بالتنسيق مع شريك معتمد.
- إلى حين الاستبدال، يُوصى بتعطيل الإدارة عبر واجهة WAN (HTTPS وSSH وSNMP)، وتعطيل SSL VPN أو قصره على عناوين معروفة.
- يُوصى بتفعيل MFA على جميع حسابات الإدارة والوصول عن بُعد، وإعادة تعيين كلمات المرور المحلية.
- يُوصى بتعطيل الخدمات غير المستخدمة ومراقبة السجلات بحثاً عن تسجيلات دخول أو تغييرات غير معتادة في الإعدادات.
🔗 المصدر
هذا المقال صياغة عربية أصلية من فريق عالم الحماية اعتمادًا على المصادر المذكورة أعلاه، والاقتباسات الحرفية محدودة وموضوعة بين علامتي تنصيص. للتصحيح أو الملاحظات: info [at] securitywd.net.
اقرأ أيضًا
استغلال ثغرة Cisco Expressway الحرجة CVE-2026-76466 بعد نشر شيفرة إثبات المفهوم
رصدت شركة F6 استغلال الثغرة CVE-2026-76466 في أجهزة Cisco Expressway العاملة بنمط Cluster لاختراق مؤسسة روسية بصلاحيات root. ويُوصى بالتحديث إلى الإصدار X15.5.20.
CISA تضيف أربع ثغرات مستغلة إلى قائمة KEV تشمل LiteLLM وREDCap وApache Axis وSynology
أضافت CISA أربع ثغرات إلى قائمة الثغرات المستغلة فعلياً (KEV)، ثلاث منها تتيح تنفيذ تعليمات برمجية عن بُعد، في BerriAI LiteLLM وREDCap وApache Axis وSynology، مع مهلة إصلاح للجهات الفيدرالية.
PHP تعلن تحديثات أمنية لجميع الإصدارات المدعومة اليوم لإصلاح ثغرات بتصنيف حرج
أعلن فريق PHP إصدار تحديثات أمنية في 19 نوفمبر 2026 بين الساعة 2:00 و2:30 ظهراً بتوقيت UTC، تعالج ثغرات تطال جميع الإصدارات المدعومة أعلاها بتصنيف Critical، ويُتوقع أن تشمل CVE-2026-115560.